Incidente de segurança Binance: Custódia Exchange vs Autocustódia
fatos confirmados · risco de carteira quente · limites de carteira de hardware · armazenamento de pagamento de mineração mais seguro
Nesta página
1O que o incidente Binance significa para a criptografia Detentores?
A lição prática não é que todo saldo cambial deva ser sacado imediatamente ou que a autocustódia seja automaticamente segura. É que a custódia deve corresponder à finalidade dos fundos. O capital comercial precisa de liquidez e acesso cambial. As reservas de longo prazo precisam de proteção contra interrupções da plataforma e falhas das contrapartes. A receita operacional da mineração precisa de um pagamento documentado e de um processo de tesouraria, em vez de uma carteira fazendo tudo.
A Binance confirmou um impacto estimado de cerca de US$ 6,3 bilhões de seu incidente de segurança em outubro de 2026. A empresa disse que cerca de US$ 3 bilhões em ativos afetados foram congelados na rede, isso absorveria o impacto financeiro e o serviço de retirada começou a retornar em fases em 1º de novembro. Nessa atualização, a Binance disse que aproximadamente 95% do valor impactado foi coberto e os dez maiores saldos de ativos afetados foram totalmente garantidos.
Binance ainda não publicou sua prometida autópsia técnica detalhada. O tamanho do incidente, as ações de recuperação e a restauração da retirada em fases foram confirmados, mas a análise final da causa raiz e as falhas de controle total permanecem incompletas em 2 de novembro de 2026.
2O que está confirmado em 2 de novembro de 2026?
| Item | Posição atual confirmada | O que ainda está Desconhecido |
|---|---|---|
| Impacto do incidente | Binance estima o impacto total em cerca de US$ 6,3 bilhões. | A perda reconciliada final após congelamentos, recuperação, compras de reposição e ação legal. |
| Ativos congelados | Binance relatou cerca de US$ 3 bilhões congelados na rede com parceiros. | Quanto será em última análise, será devolvido à Binance em vez de simplesmente permanecer imóvel. |
| Saldos do usuário | Binance diz que arcará com a perda. Os dez maiores ativos afetados foram relatados como totalmente garantidos. | Conclusão da cobertura para ativos menos líquidos fora dos dez maiores. |
| Retiradas | As retiradas da primeira fase começaram a ser retomadas nas redes listadas em 1º de novembro. | Quando todas as redes e ativos retornarão ao serviço normal e se haverá atrasos permanece. |
| Causa inicial | Binance inicialmente apontou para um laptop de engenheiro DevOps comprometido e acesso a um contêiner de serviço. Não relatou nenhuma evidência de vazamento de chave privada da carteira. | A cadeia completa de comprometimento, todos os controles afetados e a atribuição técnica final. |
Esses fatos tornam o artigo publicável como um guia de custódia, mas não como um relatório forense definitivo. As manchetes que reduzem o evento a uma única chave vazada, um bug de protocolo ou um invasor confirmado vão além das evidências que a Binance divulgou.
3Congelado, recuperado, substituído e apoiado são diferentes
As atualizações de segurança geralmente usam palavras semelhantes para resultados muito diferentes. Uma análise de custódia responsável deve separá-los:
Essa distinção explica por que subtrair fundos congelados da perda principal não produz uma "perda real" confiável. Os activos congelados podem permanecer contestados, enquanto os activos reabastecidos podem provir de um balanço empresarial separado. A prova de reservas pode ajudar a verificar o apoio em um determinado momento, mas não é uma auditoria completa de cada responsabilidade, controle ou obrigação futura.
4A custódia e a autocustódia da bolsa resolvem problemas diferentes
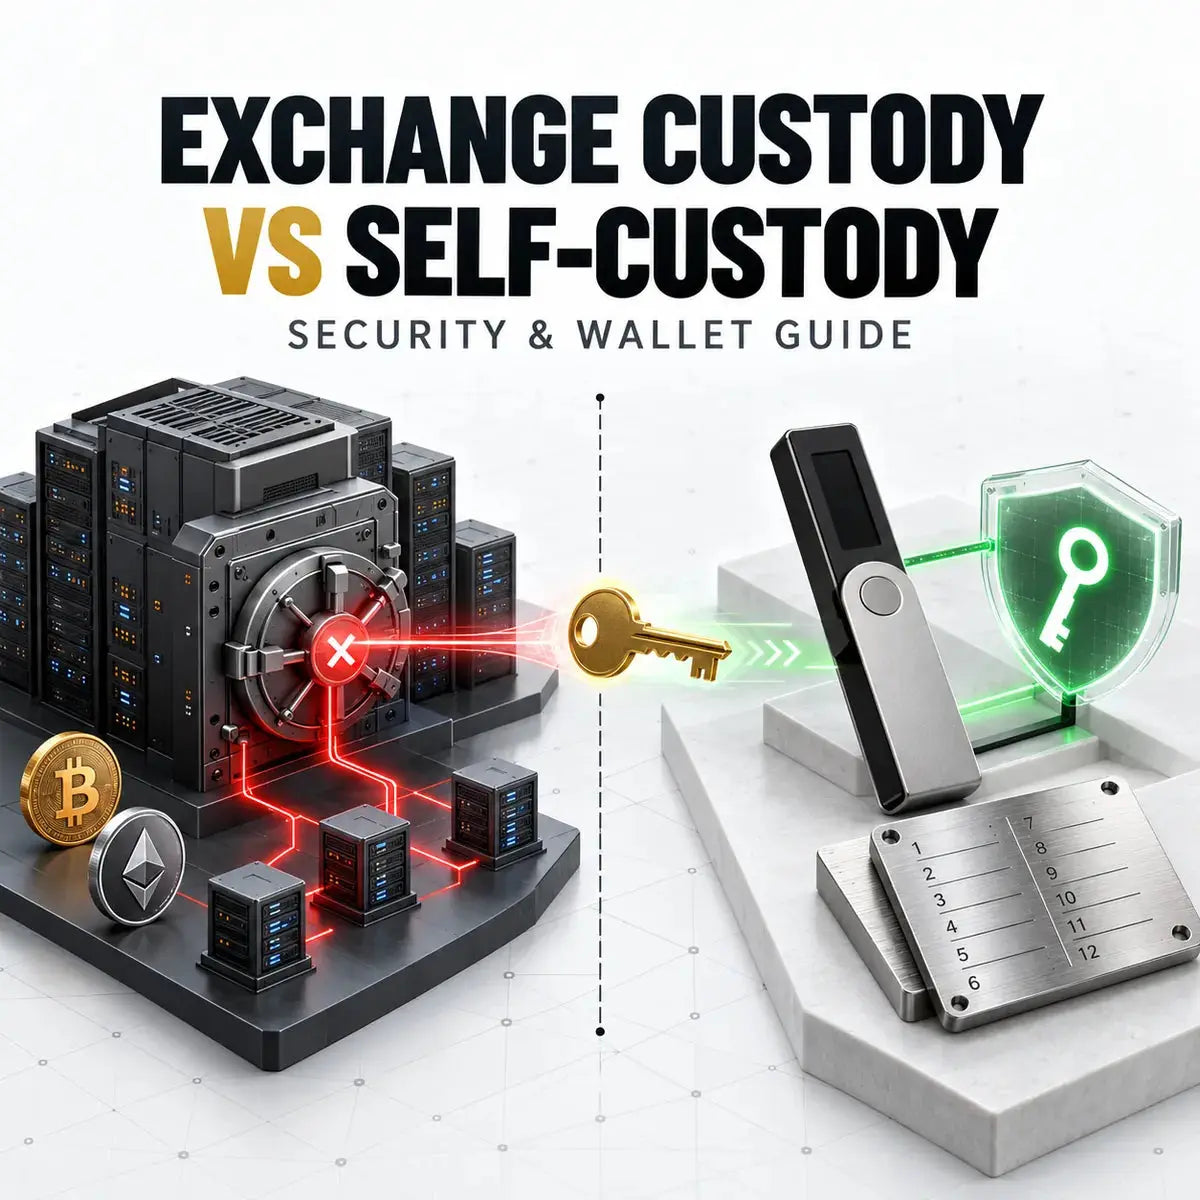
Quando a criptografia é mantida em uma bolsa, a plataforma gerencia as chaves e credita ao usuário o saldo da conta. Esse modelo é conveniente para negociação, conversão, acesso fiduciário e suporte ao cliente. Também cria dependência da contraparte: o acesso pode ser interrompido por um incidente de segurança, revisão de conformidade, manutenção de rede, insolvência ou restrição legal.
Com a autocustódia, o proprietário controla as chaves de assinatura. Nenhuma exchange precisa aprovar uma transação na rede. A desvantagem é que o usuário se torna responsável pelos backups, decisões de assinatura, software de carteira, autenticidade do dispositivo, planejamento de herança e recuperação. Perder uma frase-semente pode ser tão definitivo quanto uma falha na troca.
| Caso de uso | Custódia de câmbio | Autocustódia | Escolha prática |
|---|---|---|---|
| Negociação ativa | Execução e conversão rápida de ordens | Requer depósitos antes da negociação | Mantenha apenas o valor necessário para a estratégia e uma operação razoável buffer. |
| Reserva de longo prazo | Exposto ao acesso à plataforma e risco de contraparte | Exposto ao risco de gerenciamento e recuperação de chaves | Use um plano de autocustódia testado quando o proprietário puder protegê-lo e recuperá-lo de forma confiável. |
| Pagamentos de pool de mineração | Conveniente se a venda imediata for obrigatório | Separa a receita de mineração de longo prazo do acesso à exchange | Escolha o destino do pagamento de acordo com a política de tesouraria, não apenas a conveniência. |
| Liquidez de emergência | Disponível apenas enquanto a plataforma e a rede estiverem operacionais | O acesso na cadeia permanece, mas a conversão ainda pode precisar de um exchange | Mantenha mais de uma rota verificada sem espalhar fundos em contas fracas. |
Para obter uma base sobre chaves privadas, contas de custódia, carteiras e responsabilidades de recuperação, consulte O que é Bitcoin? Como funciona o BTC, mineração, carteiras e riscos.
5Por que o caminho de ataque não deve ser simplificado demais
A atualização preliminar da Binance disse que um laptop de engenheiro DevOps comprometido pode ter permitido que um invasor acessasse um contêiner de serviço e enviasse transações de retirada não autorizadas. Ele também disse que os investigadores não encontraram nenhuma evidência de vazamento de chave privada da carteira. Isso aponta para uma falha operacional e de controle de autorização, mas o prometido relatório pós-incidente ainda é necessário para explicar o caminho completo.
Algumas análises na cadeia discutiram a delegação EIP-7702. O EIP-7702 permite que uma conta Ethereum de propriedade externa autorize o código a agir no contexto da conta. A especificação oficial alerta que o código delegado pode ter amplo poder e que alterar a delegação é fundamental para a segurança. Isso por si só não prova que o EIP-7702 estava com defeito ou que foi a causa raiz deste incidente. Uma autorização válida, fluxo de trabalho comprometido, código malicioso ou controles de aprovação fracos são diferentes modos de falha.
Até que o relatório técnico seja publicado, descreva o EIP-7702 apenas como parte da discussão de autorização observada. Não rotule o incidente como uma "vulnerabilidade EIP-7702" e não afirme que uma chave privada vazada foi confirmada.
6O que uma carteira de hardware pode e não pode proteger
Uma carteira de hardware mantém chaves privadas dentro de um dispositivo dedicado e assina transações sem exportar essas chaves para o computador conectado. Isso pode reduzir a exposição a malware e comprometer o navegador. Isso não torna todas as transações seguras.
- Compre de uma fonte confiável e verifique o processo de inicialização do dispositivo.
- Crie a semente no dispositivo. Nunca aceite um dispositivo que chegue com uma frase-semente preparada.
- Faça backup da frase de recuperação off-line e proteja-a contra roubo, incêndio, água e descarte acidental.
- Verifique o endereço de destino, a rede, o valor e a ação do contrato no display confiável antes de assinar.
- Não aprove mensagens inexplicáveis, permissões ilimitadas de token ou solicitações de delegação desconhecidas.
- Teste a recuperação com um método documentado antes de colocar um grande saldo na configuração.
- Planeje como uma pessoa confiável pode recuperar os ativos se o proprietário ficar indisponível.
O dispositivo isola as chaves; ele não pode impedir o proprietário de assinar uma solicitação maliciosa ou enviá-la para a rede errada. É por isso que “nem suas chaves, nem suas moedas” é um conselho incompleto. Uma regra melhor é: controle suas chaves somente quando você também puder controlar o backup, a verificação, a recuperação e a disciplina de assinatura.
7Um modelo de tesouraria mais seguro para mineradores de Bitcoin
Os operadores de mineração têm um caminho de custódia adicional: firmware ASIC e configurações de pool determinam onde a receita recém-adquirida é creditada antes que qualquer decisão de carteira ocorra. Um minerador pode funcionar normalmente enquanto um URL de pool alterado, conta de trabalhador, endereço de pagamento ou restrição de câmbio redireciona ou atrasa o resultado econômico.
- Fundos operacionais e de reserva separados. Mantenha eletricidade, hospedagem, reparos e vendas de curto prazo em uma conta operacional. Mova as reservas de longo prazo para uma carteira do tesouro separada.
- Documente a rota de pagamento. Registre a conta do pool, formato do trabalhador, endereço de pagamento, limite, cronograma, rede e processo de alteração autorizado.
- Use pequenos testes de transferência. Teste um novo endereço ou rota de troca antes de aumentar o valor ou alterar um pagamento em toda a frota. configuração.
- Analise a exposição de troca. Não deixe meses de receita de mineração se acumularem em uma plataforma simplesmente porque a rota de pagamento original era conveniente.
- Proteja a camada de mineração. Altere credenciais padrão, isole redes de gerenciamento de mineradores, verifique o firmware e alerte sobre alterações inesperadas na configuração do pool.
- Mantenha a recuperação registros. Preserve instruções de recuperação de carteira, inventário de dispositivos, contatos autorizados e um processo para substituir hardware de assinatura com falha.
Para controles sobre redirecionamento de pool, redes de gerenciamento e alterações de firmware, use a Lista de verificação de segurança de firmware ASIC para mineradores.
8O que fazer quando uma exchange pausa retiradas
Uma suspensão de retirada é um motivo para verificar factos e reduzir riscos secundários, para não seguir ligações de estranhos ou apressar-se a obter vantagem. Use esta sequência:
- Leia a página de status oficial da bolsa e os anúncios de suporte diretamente.
- Confirme se depósitos, retiradas, negociações e redes específicas são afetadas separadamente.
- Salve extratos de conta, registros de depósito, endereços de retirada, IDs de transação e números de casos de suporte.
- Altere credenciais apenas por meio do site ou aplicativo oficial; revise dispositivos, chaves de API, chaves de acesso e listas de permissões de retirada.
- Ignore mensagens diretas oferecendo retiradas prioritárias, migração de carteira, compensação ou recuperação de ativos.
- Não envie fundos extras para "desbloquear" uma conta ou verificar a propriedade.
- Quando o serviço for retomado, teste um pequeno saque antes de mover um saldo maior.
- Depois que o acesso for restaurado, revise a alocação de custódia em vez de reagir apenas ao incidente atual.
Se um usuário enviou fundos para um endereço fraudulento ou expôs uma frase-semente, a resposta é diferente. O guia de relatórios de golpes de criptomoeda explica a preservação de evidências, proteção de conta e rotas de relatórios oficiais.
9Cinco reações que podem piorar a situação
Guias ZC MINER relacionados
10Perguntas frequentes sobre custódia de câmbio e segurança de carteira
A Binance confirmou o hack de outubro de 2026?
Sim. A Binance agora descreve fundos roubados e estima um impacto de cerca de US$ 6,3 bilhões. Diz que absorverá o impacto financeiro e já começou a restaurar os saques. A autópsia técnica detalhada ainda está pendente.
Os saldos dos usuários foram perdidos?
Binance diz que os usuários não suportarão o impacto financeiro. Ele relatou os dez maiores ativos afetados como totalmente garantidos e disse que aproximadamente 95% do valor impactado foi coberto até 1º de novembro. Os usuários ainda devem verificar o último comprovante oficial de reservas e status de retirada.
EIP-7702 era a vulnerabilidade?
Isso não foi estabelecido. O EIP-7702 permite uma poderosa delegação de contas e requer um tratamento cuidadoso da autorização, mas a explicação pública inicial da Binance se concentrou em um laptop comprometido e no acesso ao contêiner de serviço. O relatório técnico final é necessário antes de atribuir uma causa raiz.
Todas as criptomoedas devem ser removidas das exchanges?
Não há alocação universal. Os fundos de negociação ativos podem necessitar de custódia cambial, enquanto as reservas de longo prazo podem beneficiar de um sistema de autocustódia testado. A divisão correta depende das necessidades de liquidez e da capacidade do usuário de proteger e recuperar chaves.
Uma carteira de hardware está completamente offline?
As chaves privadas são projetadas para permanecer dentro do dispositivo, mas o dispositivo pode se conectar a um telefone ou computador para receber dados de transação. A segurança depende da verificação da transação no display confiável e da proteção do backup de recuperação.
Os pagamentos de mineração devem ir diretamente para uma exchange?
Isso pode ser prático quando a receita é vendida com frequência, mas cria dependência da plataforma. As reservas de mineração de longo prazo devem seguir uma política de tesouraria separada, e cada novo endereço de pagamento deve ser testado antes de uma mudança em toda a frota.
11Referências e atualizações oficiais
- Atualização do incidente de segurança Binance - 30 de outubro de 2026Impacto preliminar oficial, estimativa de ativos congelados, teoria de compromisso inicial, declaração sem vazamento de chave privada e cobertura compromisso.
- Atualização de recuperação da Binance nº 3 - 31 de outubro de 2026Progresso oficial da cobertura, instantâneo de prova de reservas, status de apoio e uso de SAFU, seguros e fundos corporativos.
- Atualização de recuperação da Binance nº 4 - 1 de novembro de 2026Restauração oficial de retirada em fases, Declaração de cobertura de 95%, redes listadas e relatório pós-incidente pendente.
- Ethereum EIP-7702: Definir código para EOAsEspecificação primária para tuplas de autorização, comportamento de delegação, responsabilidades de carteira e considerações de segurança.
- Associated Press: O que se sabe sobre o Binance HackRelatórios independentes sobre o incidente escala, avaliações de atribuição externa, contexto de carteira quente e investigação contínua.
Veredicto final
O incidente da Binance demonstra que uma grande exchange pode absorver uma grande perda e ainda interromper o acesso enquanto controles, ativos e sistemas de retirada são revisados. Também demonstra que congelamentos rápidos e reservas corporativas podem reduzir o impacto sobre os usuários. Nenhum dos resultados elimina o risco de contraparte.
A resposta durável é uma política de custódia, não pânico: manter a negociação de fundos onde eles são operacionalmente úteis, mover reservas de longo prazo apenas para um sistema de autocustódia que tenha sido testado e fornecer aos pagamentos de mineração uma rota documentada do pool para as operações e tesouraria. O controle das chaves é importante, mas também o backup, a verificação, a recuperação e a assinatura disciplinada.



Deixar comentário
Este site é protegido por hCaptcha e a Política de privacidade e os Termos de serviço do hCaptcha se aplicam.