Incident de sécurité Binance : garde d'échange contre garde personnelle
faits confirmés · risque de portefeuille chaud · limites du portefeuille matériel · paiement minier plus sûr stockage
Sur cette page
1Que signifie l'incident Binance pour Détenteurs de crypto ?
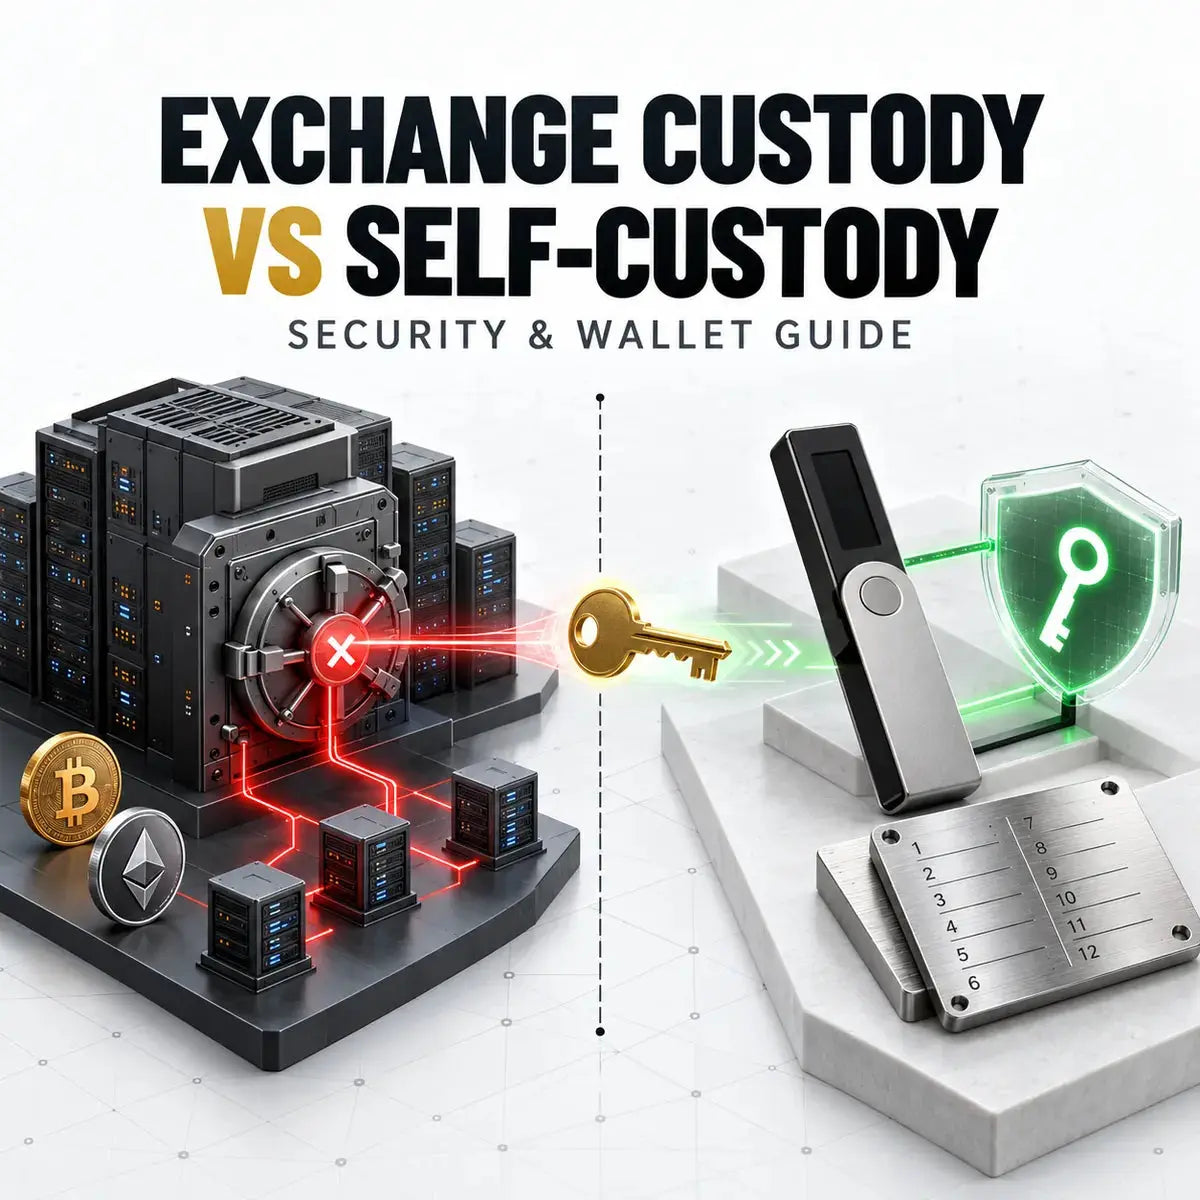
La leçon pratique n'est pas que chaque solde d'échange doit être retiré immédiatement, ou que l'auto-conservation est automatiquement sécurisée. C'est que la garde doit correspondre à l'objectif des fonds. Le capital commercial a besoin de liquidité et d'accès aux échanges. Les réserves à long terme doivent être protégées contre les interruptions de la plateforme et les défaillances des contreparties. Les revenus miniers opérationnels nécessitent un processus de paiement et de trésorerie documenté plutôt qu'un seul portefeuille faisant tout.
Binance a confirmé un impact estimé à environ 6,3 milliards de dollars suite à son incident de sécurité d'octobre 2026. La société a déclaré qu'environ 3 milliards de dollars d'actifs concernés avaient été gelés en chaîne, qu'elle absorberait l'impact financier et que le service de retrait avait commencé à revenir par étapes le 1er novembre. Dans cette mise à jour, Binance a déclaré qu'environ 95 % du montant concerné avait été couvert et que les dix plus grands soldes d'actifs concernés étaient entièrement garantis.
Binance n'a pas encore publié l'autopsie technique détaillée promise. La taille de l'incident, les actions de récupération et la restauration progressive du retrait sont confirmées, mais l'analyse finale des causes profondes et les échecs de contrôle total restent incomplets au 2 novembre 2026.
2Qu'est-ce qui est confirmé au 2 novembre 2026 ?
| Item | Position actuelle confirmée | Ce qui est encore Inconnu |
|---|---|---|
| Impact de l'incident | Binance estime l'impact total à environ 6,3 milliards de dollars. | La perte finale réconciliée après gels, récupération, achats de remplacement et poursuites judiciaires. |
| Actifs gelés | Binance a signalé environ 3 milliards de dollars gelés en chaîne avec ses partenaires. | Quel sera finalement le montant est retourné à Binance plutôt que de simplement rester immobile. |
| Soldes des utilisateurs | Binance dit qu'elle supportera la perte. Les dix principaux actifs concernés ont été signalés comme étant entièrement garantis. | Achèvement de la couverture pour les actifs moins liquides en dehors des dix plus grands. |
| Retraits | Les retraits de la première phase ont commencé à reprendre sur les réseaux cotés le 1er novembre. | Quand chaque réseau et actif reviendra au service normal et si des retards rester. |
| Cause initiale | Binance a initialement souligné un ordinateur portable d'ingénieur DevOps compromis et un accès à un conteneur de service. Il n'a signalé aucune preuve d'une fuite de clé privée du portefeuille. | La chaîne complète de compromission, chaque contrôle affecté et l'attribution technique finale. |
Ces faits rendent l'article publiable en tant que guide de garde, mais pas en tant que rapport médico-légal définitif. Les titres qui réduisent l'événement à une seule fuite de clé, à un bug de protocole ou à un attaquant confirmé vont au-delà des preuves publiées par Binance.
3Frozen, récupéré, remplacé et sauvegardé sont différents
Les mises à jour de sécurité utilisent souvent des mots similaires pour des résultats très différents. Une analyse de conservation responsable doit les séparer :
Cette distinction explique pourquoi la soustraction des fonds gelés de la perte globale ne produit pas une « perte réelle » fiable. Les actifs gelés peuvent rester contestés, tandis que les actifs reconstitués peuvent provenir d'un bilan d'entreprise distinct. La preuve de réserves peut aider à vérifier la garantie à un moment donné, mais il ne s'agit pas d'un audit complet de chaque responsabilité, contrôle ou obligation future.
4La garde des échanges et l'auto-garde résolvent différents problèmes
Lorsque la crypto est détenue sur un échange, la plateforme gère les clés et crédite l'utilisateur avec le solde du compte. Ce modèle est pratique pour le trading, la conversion, l’accès fiduciaire et le support client. Cela crée également une dépendance à l'égard des contreparties : l'accès peut être suspendu en raison d'un incident de sécurité, d'une vérification de la conformité, de la maintenance du réseau, d'une insolvabilité ou d'une restriction légale.
Avec l'auto-garde, le propriétaire contrôle les clés de signature. Aucun échange n'a besoin d'approuver une transaction en chaîne. Le compromis est que l'utilisateur devient responsable des sauvegardes, des décisions de signature, du logiciel de portefeuille, de l'authenticité de l'appareil, de la planification de l'héritage et de la récupération. La perte d'une phrase de départ peut être aussi définitive qu'un échec d'échange.
| Cas d'utilisation | Garde d'échange | Auto-garde | Choix pratique |
|---|---|---|---|
| Trading actif | Exécution et conversion rapides des ordres | Nécessite des dépôts avant la négociation | Ne conservez que le montant nécessaire à la stratégie et à un fonctionnement raisonnable. tampon. |
| Réserve à long terme | Exposé à l'accès à la plateforme et au risque de contrepartie | Exposé au risque de gestion et de récupération des clés | Utilisez un plan d'auto-conservation testé lorsque le propriétaire peut le sécuriser et le récupérer de manière fiable. |
| Paiements du pool minier | Pratique si la vente immédiate est requis | Sépare les revenus miniers à long terme de l'accès à l'échange | Choisissez la destination du paiement en fonction de la politique de trésorerie, et pas seulement de la commodité. |
| Liquidité d'urgence | Disponible uniquement lorsque la plate-forme et le réseau sont opérationnels | L'accès en chaîne demeure, mais la conversion peut encore nécessiter un Exchange | Maintenir plusieurs itinéraires vérifiés sans disperser les fonds sur des comptes faibles. |
Pour une base sur les clés privées, les comptes de garde, les portefeuilles et les responsabilités de récupération, voir Qu'est-ce que Bitcoin ? Comment fonctionne BTC, minage, portefeuilles et risques.
5Pourquoi le chemin d'attaque ne devrait pas être trop simplifié
La mise à jour préliminaire de Binance indique qu'un ordinateur portable d'ingénieur DevOps compromis aurait pu permettre à un attaquant d'accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. Il a également déclaré que les enquêteurs n'avaient trouvé aucune preuve d'une fuite de clé privée du portefeuille. Cela indique un échec opérationnel et de contrôle d'autorisation, mais le rapport post-incident promis est toujours nécessaire pour expliquer le chemin complet.
Certaines analyses en chaîne ont discuté de la délégation EIP-7702. EIP-7702 permet à un compte Ethereum externe d'autoriser le code à agir dans le contexte du compte. La spécification officielle prévient que le code délégué peut avoir un pouvoir étendu et que la modification de la délégation est critique pour la sécurité. Cela ne prouve pas en soi que l'EIP-7702 était défectueux ou qu'il était à l'origine de cet incident. Une autorisation valide, un flux de travail compromis, un code malveillant ou des contrôles d'approbation faibles sont différents modes de défaillance.
Jusqu'à ce que le rapport technique soit publié, décrivez EIP-7702 uniquement dans le cadre de la discussion sur l'autorisation observée. Ne qualifiez pas l'incident de « vulnérabilité EIP-7702 » et ne prétendez pas qu'une fuite de clé privée a été confirmée.
6Ce qu'un portefeuille matériel peut et ne peut pas protéger
Un portefeuille matériel conserve les clés privées dans un appareil dédié et signe les transactions sans exporter ces clés vers l'ordinateur connecté. Cela peut réduire l’exposition aux logiciels malveillants et à la compromission du navigateur. Cela ne sécurise pas chaque transaction.
- Achetez auprès d'une source fiable et vérifiez le processus d'initialisation de l'appareil.
- Créez la graine sur l'appareil. N'acceptez jamais un appareil qui arrive avec une phrase de départ préparée.
- Sauvegardez la phrase de récupération hors ligne et protégez-la du vol, du feu, de l'eau et de toute élimination accidentelle.
- Vérifiez l'adresse de destination, le réseau, le montant et l'action du contrat sur l'écran de confiance avant de signer.
- N'approuvez pas les messages inexpliqués, les allocations de jetons illimitées ou les demandes de délégation inconnues.
- Test récupération avec une méthode documentée avant de placer un solde important dans la configuration.
- Planifiez comment une personne de confiance peut récupérer les actifs si le propriétaire devient indisponible.
L'appareil isole les clés ; cela ne peut pas empêcher le propriétaire de signer une demande malveillante ou de l'envoyer au mauvais réseau. C’est pourquoi « ni vos clés, ni vos pièces » est un conseil incomplet. Une meilleure règle est la suivante : contrôlez vos clés uniquement lorsque vous pouvez également contrôler la sauvegarde, la vérification, la récupération et la discipline de signature.
7Un modèle de trésorerie plus sûr pour les mineurs de Bitcoin
Les opérateurs miniers disposent d'un chemin de garde supplémentaire : le micrologiciel ASIC et les paramètres du pool déterminent où les revenus nouvellement gagnés sont crédités avant qu'une décision de portefeuille ne soit prise. Un mineur peut fonctionner normalement tandis qu'une URL de pool modifiée, un compte de travailleur, une adresse de paiement ou une restriction d'échange redirige ou retarde le résultat économique.
- Fonds de fonctionnement et de réserve séparés. Conservez l'électricité, l'hébergement, les réparations et les ventes à court terme dans un compte opérationnel. Déplacez les réserves à long terme vers un portefeuille de trésorerie distinct.
- Documentez l'itinéraire de paiement. Enregistrez le compte du pool, le format du travailleur, l'adresse de paiement, le seuil, le calendrier, le réseau et le processus de changement autorisé.
- Utilisez de petits tests de transfert. Testez une nouvelle adresse ou un itinéraire d'échange avant d'augmenter le montant ou de modifier un paramètre de paiement à l'échelle de la flotte.
- Réviser exposition aux échanges. Ne laissez pas des mois de revenus miniers s'accumuler sur une plate-forme simplement parce que la voie de paiement d'origine était pratique.
- Protégez la couche minière. Modifiez les informations d'identification par défaut, isolez les réseaux de gestion des mineurs, vérifiez le micrologiciel et alertez en cas de modifications inattendues des paramètres du pool.
- Maintenez les enregistrements de récupération. Conservez les instructions de récupération du portefeuille, l'inventaire des appareils, les contacts autorisés et un processus pour remplacement du matériel de signature défaillant.
Pour les contrôles autour de la redirection de pool, des réseaux de gestion et des modifications du micrologiciel, utilisez la Liste de contrôle de sécurité du micrologiciel ASIC pour les mineurs.
8Que faire lorsqu'un échange suspend les retraits
Une suspension de retrait est une raison pour vérifier les faits et réduire les risques secondaires, et non pour suivre des liens provenant d'étrangers ou se précipiter dans un effet de levier. Utilisez cette séquence :
- Lisez directement la page de statut officiel de la bourse et les annonces d'assistance.
- Confirmez si les dépôts, les retraits, les échanges et les réseaux spécifiques sont affectés séparément.
- Enregistrez les relevés de compte, les enregistrements de dépôt, les adresses de retrait, les identifiants de transaction et les numéros de dossier d'assistance.
- Modifiez les informations d'identification uniquement via le site officiel ou l'application ; examinez les appareils, les clés API, les mots de passe et les listes blanches de retrait.
- Ignorez les messages directs proposant des retraits prioritaires, une migration de portefeuille, une compensation ou une récupération d'actifs.
- N'envoyez pas de fonds supplémentaires pour « débloquer » un compte ou vérifier la propriété.
- Lorsque le service reprend, testez un petit retrait avant de déplacer un solde plus important.
- Une fois l'accès rétabli, révisez l'attribution de garde au lieu de réagir uniquement à l'incident en cours.
Si un utilisateur a envoyé des fonds à une adresse frauduleuse ou exposé une phrase de départ, la réponse est différente. Le guide de signalement des escroqueries aux crypto-monnaies explique la préservation des preuves, la protection des comptes et les voies de déclaration officielles.
9Cinq réactions qui peuvent aggraver la situation
Guides ZC MINER associés
10FAQ sur la garde des échanges et la sécurité du portefeuille
Binance a-t-elle confirmé le piratage d'octobre 2026 ?
Oui. Binance décrit maintenant les fonds volés et estime un impact à environ 6,3 milliards de dollars. Il affirme qu’il absorbera l’impact financier et a commencé à rétablir les retraits. L'autopsie technique détaillée est toujours en attente.
Les soldes des utilisateurs ont-ils été perdus ?
Binance affirme que les utilisateurs ne supporteront pas l'impact financier. Il a signalé que les dix principaux actifs concernés étaient entièrement garantis et a déclaré qu'environ 95 % du montant concerné avait été couvert au 1er novembre. Les utilisateurs doivent toujours vérifier la dernière preuve de réserves officielle et le statut de retrait.
EIP-7702 était-il la vulnérabilité ?
Cela n'a pas été établi. EIP-7702 permet une délégation de compte puissante et nécessite une gestion minutieuse des autorisations, mais l'explication publique initiale de Binance s'est concentrée sur un accès compromis à un ordinateur portable et à un conteneur de services. Le rapport technique final est requis avant d'attribuer une cause première.
Tous les crypto-monnaies devraient-ils être supprimés des échanges ?
Il n'y a pas d'allocation universelle. Les fonds de négociation actifs peuvent nécessiter une conservation en bourse, tandis que les réserves à long terme peuvent bénéficier d'un système d'auto-conservation éprouvé. La bonne répartition dépend des besoins de liquidités et de la capacité de l'utilisateur à sécuriser et récupérer les clés.
Un portefeuille matériel est-il complètement hors ligne ?
Les clés privées sont conçues pour rester à l'intérieur de l'appareil, mais celui-ci peut se connecter à un téléphone ou à un ordinateur pour recevoir des données de transaction. La sécurité dépend de la vérification de la transaction sur l'écran de confiance et de la protection de la sauvegarde de récupération.
Les paiements miniers devraient-ils aller directement à une bourse ?
Cela peut être pratique lorsque les revenus sont vendus fréquemment, mais cela crée une dépendance à la plateforme. Les réserves minières à long terme doivent suivre une politique de trésorerie distincte, et chaque nouvelle adresse de paiement doit être testée avant un changement à l'échelle de la flotte.
11Références et mises à jour officielles
- Mise à jour de l'incident de sécurité Binance - 30 octobre 2026Impact préliminaire officiel, estimation des actifs gelés, théorie du compromis initial, déclaration d'absence de fuite de clé privée et couverture. engagement.
- Mise à jour de récupération de Binance n° 3 - 31 octobre 2026Progression officielle de la couverture, instantané de preuve de réserves, statut de soutien et utilisation de la SAFU, de l'assurance et des fonds de l'entreprise.
- Mise à jour de récupération de Binance n° 4 - 1er novembre 2026Restauration officielle des retraits progressifs, 95 % déclaration de couverture, réseaux répertoriés et rapport post-incident en attente.
- Ethereum EIP-7702 : définir le code pour les EOASpécification principale pour les tuples d'autorisation, le comportement de délégation, les responsabilités du portefeuille et les considérations de sécurité.
- Associated Press : ce que l'on sait du piratage de BinanceRapports indépendants sur l'échelle de l'incident, attribution externe évaluations, contexte de portefeuille chaud et enquête en cours.
Verdict final
L'incident de Binance démontre qu'un échange important peut absorber une perte importante tout en interrompant l'accès pendant que les contrôles, les actifs et les systèmes de retrait sont examinés. Cela démontre également que les gels rapides et les réserves des entreprises peuvent réduire l’impact sur les utilisateurs. Aucun des deux résultats ne supprime le risque de contrepartie.
La réponse durable est une politique de garde, pas de panique : conserve les fonds de trading là où ils sont utiles sur le plan opérationnel, déplace les réserves à long terme uniquement dans un système d'auto-conservation qui a été testé et donne aux paiements miniers un itinéraire documenté depuis le pool jusqu'aux opérations et à la trésorerie. Le contrôle des clés est important, tout comme la sauvegarde, la vérification, la récupération et la signature disciplinée.



Laisser un commentaire
Ce site est protégé par hCaptcha, et la Politique de confidentialité et les Conditions de service de hCaptcha s’appliquent.