Incidente de seguridad de Binance: custodia de Exchange frente a autocustodia
hechos confirmados · riesgo de billetera activa · límites de billetera de hardware · pago de minería más seguro almacenamiento
En esta página
1¿Qué significa el incidente de Binance para las criptomonedas? ¿Tenedores?
La lección práctica no es que cada saldo de cambio deba retirarse inmediatamente, o que la autocustodia sea automáticamente segura. Es que la custodia debe coincidir con el propósito de los fondos. El capital comercial necesita liquidez y acceso al intercambio. Las reservas a largo plazo necesitan protección contra la interrupción de la plataforma y el fracaso de la contraparte. Los ingresos mineros operativos necesitan un proceso de tesorería y pago documentado en lugar de que una billetera lo haga todo.
Binance confirmó un impacto estimado de alrededor de $6.3 mil millones de dólares por su incidente de seguridad de octubre de 2026. La compañía dijo que se habían congelado en la cadena aproximadamente $3 mil millones en activos afectados, que absorbería el impacto financiero y que el servicio de retiro comenzó a regresar en fases el 1 de noviembre. En esa actualización, Binance dijo que aproximadamente el 95 % del monto afectado había sido cubierto y que los diez mayores saldos de activos afectados estaban totalmente respaldados.
Binance aún no ha publicado su autopsia técnica detallada prometida. El tamaño del incidente, las acciones de recuperación y la restauración del retiro por fases están confirmados, pero el análisis final de la causa raíz y las fallas de control total siguen incompletos al 2 de noviembre de 2026.
2¿Qué está confirmado al 2 de noviembre de 2026?
| Artículo | Posición confirmada actual | Lo que aún está Desconocido |
|---|---|---|
| Impacto del incidente | Binance estima el impacto total en aproximadamente $6.3 mil millones. | La pérdida final reconciliada después de congelaciones, recuperación, compras de reemplazo y acciones legales. |
| Activos congelados | Binance informó aproximadamente $3 mil millones congelados en cadena con socios. | ¿Cuánto será? en última instancia, será devuelto a Binance en lugar de simplemente permanecer inmóvil. |
| Saldos de usuarios | Binance dice que asumirá la pérdida. Se informó que los diez activos afectados más grandes estaban totalmente respaldados. | Finalización de la cobertura para los activos menos líquidos fuera de los diez más grandes. |
| Retiros | Los retiros de la fase uno comenzaron a reanudarse en las redes listadas el 1 de noviembre. | Cuándo todas las redes y activos volverán al servicio normal y si habrá retrasos permanecen. |
| Causa inicial | Binance inicialmente señaló una computadora portátil de ingeniero DevOps comprometida y acceso a un contenedor de servicios. No informó evidencia de una fuga de clave privada de billetera. | La cadena completa de compromiso, cada control afectado y la atribución técnica final. |
Estos hechos hacen que el artículo sea publicable como una guía de custodia, pero no como un informe forense definitivo. Los titulares que reducen el evento a una única clave filtrada, un error de protocolo o un atacante confirmado van más allá de la evidencia que Binance ha publicado.
3Congelado, recuperado, reemplazado y respaldado son diferentes
Las actualizaciones de seguridad a menudo usan palabras similares para resultados muy diferentes. Un análisis de custodia responsable debe separarlos:
Esta distinción explica por qué restar los fondos congelados de la pérdida principal no produce una "pérdida real" confiable. Los activos congelados pueden seguir siendo impugnados, mientras que los activos reabastecidos pueden provenir de un balance corporativo separado. La prueba de reservas puede ayudar a verificar el respaldo en un momento dado, pero no es una auditoría completa de cada responsabilidad, control u obligación futura.
4La custodia y la autocustodia del intercambio resuelven diferentes problemas
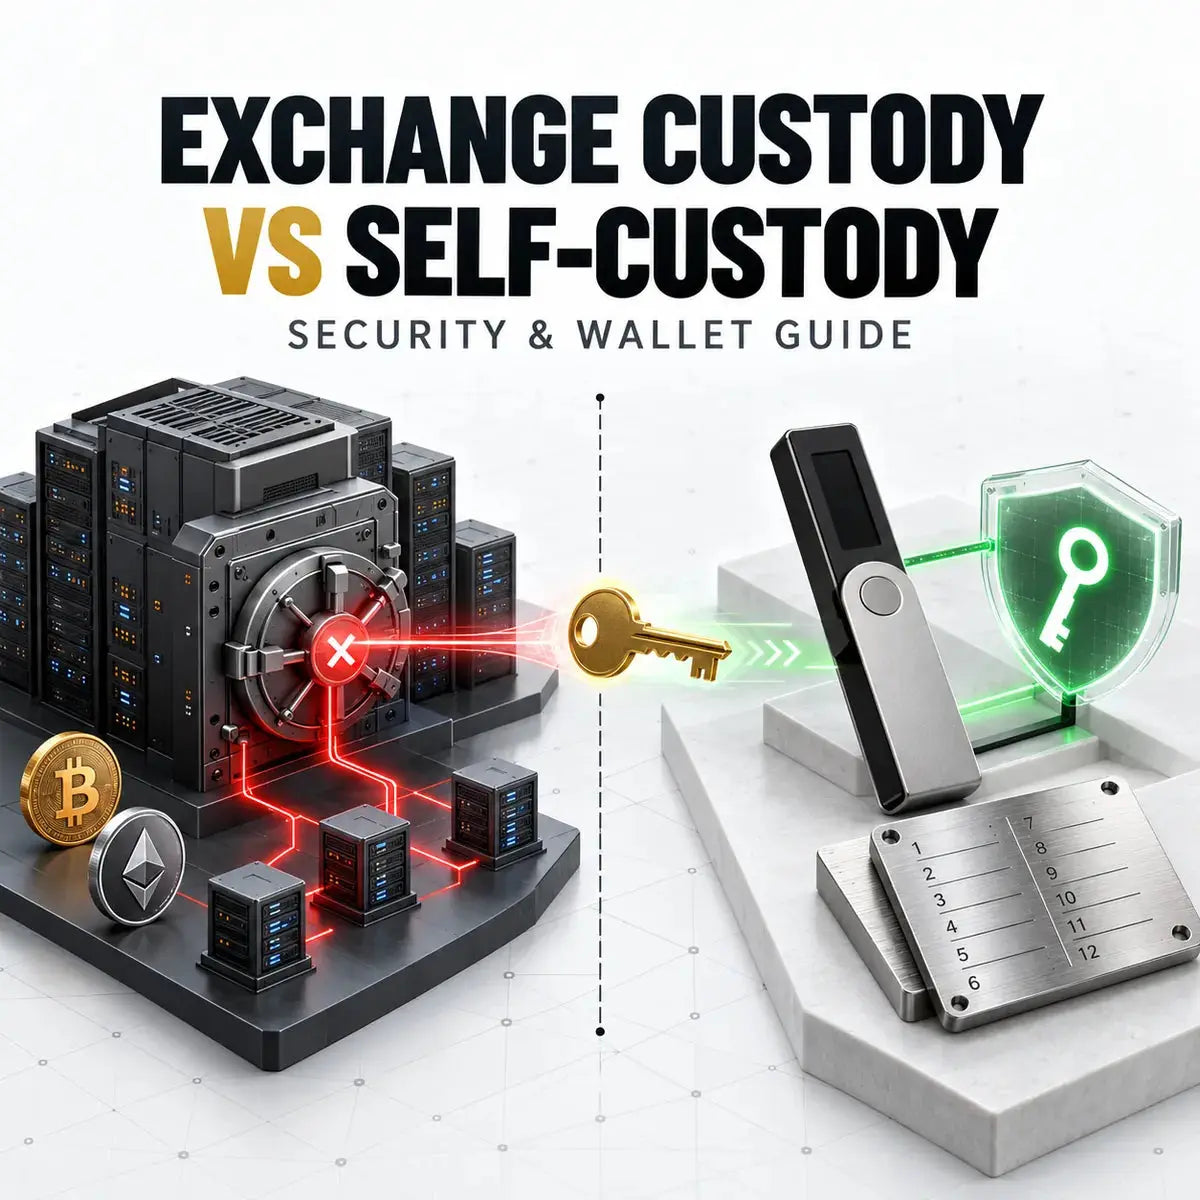
Cuando se mantienen criptomonedas en un intercambio, la plataforma administra las claves y acredita al usuario un saldo de cuenta. Ese modelo es conveniente para el comercio, la conversión, el acceso fiduciario y la atención al cliente. También crea dependencia de la contraparte: el acceso puede suspenderse por un incidente de seguridad, una revisión de cumplimiento, un mantenimiento de la red, una insolvencia o una restricción legal.
Con la autocustodia, el propietario controla las claves de firma. Ningún intercambio necesita aprobar una transacción en cadena. La desventaja es que el usuario se vuelve responsable de las copias de seguridad, las decisiones de firma, el software de billetera, la autenticidad del dispositivo, la planificación de la herencia y la recuperación. La pérdida de una frase inicial puede ser tan definitiva como un error en el intercambio.
| Caso de uso | Custodia de Exchange | Auto-Custodia | Elección práctica |
|---|---|---|---|
| Negociación activa | Ejecución y conversión rápida de órdenes | Requiere depósitos antes de operar | Mantenga solo la cantidad necesaria para la estrategia y una operativa razonable buffer. |
| Reserva a largo plazo | Expuesta al acceso a la plataforma y al riesgo de contraparte | Expuesta a la gestión de claves y al riesgo de recuperación | Utilice un plan de autocustodia probado cuando el propietario pueda asegurarlo y recuperarlo de manera confiable. |
| Pagos del pool de minería | Conveniente si se realiza la venta inmediata requerido | Separa los ingresos mineros a largo plazo del acceso al intercambio | Elija el destino del pago de acuerdo con la política de tesorería, no solo por conveniencia. |
| Liquidez de emergencia | Disponible solo mientras la plataforma y la red estén operativas | El acceso en cadena permanece, pero la conversión aún puede necesitar una exchange | Mantenga más de una ruta verificada sin dispersar fondos entre cuentas débiles. |
Para obtener información básica sobre claves privadas, cuentas de custodia, billeteras y responsabilidades de recuperación, consulte ¿Qué es Bitcoin? Cómo funciona BTC, minería, billeteras y riesgos.
5Por qué no se debe simplificar demasiado la ruta de ataque
La actualización preliminar de Binance dijo que una computadora portátil de un ingeniero de DevOps comprometida puede haber permitido a un atacante acceder a un contenedor de servicios y enviar transacciones de retiro no autorizadas. También dijo que los investigadores no habían encontrado evidencia de una filtración de clave privada de billetera. Esto apunta a una falla operativa y de control de autorización, pero el prometido informe posterior al incidente aún es necesario para explicar la ruta completa.
Algunos análisis en cadena han analizado la delegación de EIP-7702. EIP-7702 permite que un código de autorización de cuenta Ethereum de propiedad externa actúe en el contexto de la cuenta. La especificación oficial advierte que el código delegado puede tener un amplio poder y que cambiar la delegación es crítico para la seguridad. Eso por sí solo no prueba que EIP-7702 fuera defectuoso o que fuera la causa principal de este incidente. Una autorización válida, un flujo de trabajo comprometido, código malicioso o controles de aprobación débiles son diferentes modos de falla.
Hasta que se publique el informe técnico, describa EIP-7702 solo como parte de la discusión sobre autorización observada. No etiquete el incidente como "vulnerabilidad EIP-7702" y no afirme que se ha confirmado una clave privada filtrada.
6Lo que una billetera de hardware puede y no puede proteger
Una billetera de hardware guarda claves privadas dentro de un dispositivo dedicado y firma transacciones sin exportar esas claves a la computadora conectada. Esto puede reducir la exposición al malware y al compromiso del navegador. No hace que todas las transacciones sean seguras.
- Compre de una fuente confiable y verifique el proceso de inicialización del dispositivo.
- Cree la semilla en el dispositivo. Nunca acepte un dispositivo que llegue con una frase inicial preparada.
- Haga una copia de seguridad de la frase de recuperación fuera de línea y protéjala contra robo, incendio, agua y eliminación accidental.
- Verifique la dirección de destino, la red, el monto y la acción del contrato en la pantalla confiable antes de firmar.
- No apruebe mensajes inexplicables, asignaciones de tokens ilimitadas ni solicitudes de delegación desconocidas.
- Prueba recuperación con un método documentado antes de colocar un saldo grande bajo la configuración.
- Planifique cómo una persona de confianza puede recuperar los activos si el propietario deja de estar disponible.
El dispositivo aísla las claves; no puede impedir que el propietario firme una solicitud maliciosa o la envíe a la red equivocada. Por eso "ni tus llaves, ni tus monedas" es un consejo incompleto. Una mejor regla es: controle sus claves solo cuando también pueda controlar la copia de seguridad, la verificación, la recuperación y la disciplina de firma.
7Un modelo de tesorería más seguro para los mineros de Bitcoin
Los operadores de minería tienen una ruta de custodia adicional: el firmware ASIC y la configuración del grupo determinan dónde se acreditan los ingresos recién obtenidos antes de que se tome cualquier decisión sobre la billetera. Un minero puede funcionar normalmente mientras una URL del grupo, una cuenta de trabajador, una dirección de pago o una restricción de intercambio modificada redirigen o retrasan el resultado económico.
- Fondos operativos y de reserva separados. Mantener la electricidad, el alojamiento, las reparaciones y las ventas a corto plazo en una cuenta operativa. Mueva las reservas a largo plazo a una billetera de tesorería separada.
- Documente la ruta de pago. Registre la cuenta del grupo, el formato del trabajador, la dirección de pago, el umbral, el cronograma, la red y el proceso de cambio autorizado.
- Utilice pruebas de transferencias pequeñas. Pruebe una nueva dirección o ruta de intercambio antes de aumentar la cantidad o cambiar una configuración de pago en toda la flota.
- Revisar exposición al intercambio. No permita que meses de ingresos mineros se acumulen en una plataforma simplemente porque la ruta de pago original era conveniente.
- Proteja la capa de minería. Cambie las credenciales predeterminadas, aísle las redes de administración de mineros, verifique el firmware y alerte sobre cambios inesperados en la configuración del grupo.
- Mantenga registros de recuperación. Preservar las instrucciones de recuperación de billetera, el inventario de dispositivos, autorizado contactos y un proceso para reemplazar el hardware de firma fallido.
Para controles sobre la redirección de grupos, redes de administración y cambios de firmware, use la Lista de verificación de seguridad del firmware ASIC para mineros.
8Qué hacer cuando un Exchange detiene los retiros
Una suspensión de retiros es una razón para verificar hechos y reducir el riesgo secundario, no para seguir enlaces de extraños o apresurarse a aprovechar el apalancamiento. Utilice esta secuencia:
- Lea la página de estado oficial del intercambio y los anuncios de soporte directamente.
- Confirme si los depósitos, retiros, transacciones y redes específicas se ven afectados por separado.
- Guarde estados de cuenta, registros de depósitos, direcciones de retiro, ID de transacciones y números de casos de soporte.
- Cambie las credenciales solo a través del sitio o la aplicación oficial; revise dispositivos, claves API, claves de acceso y listas blancas de retiro.
- Ignore mensajes directos que ofrecen retiros prioritarios, migración de billetera, compensación o recuperación de activos.
- No envíe fondos adicionales para "desbloquear" una cuenta o verificar la propiedad.
- Cuando se reanude el servicio, pruebe un pequeño retiro antes de transferir un saldo mayor.
- Después de restaurar el acceso, revise la asignación de custodia en lugar de reaccionar solo al incidente actual.
Si un usuario envió fondos a una dirección fraudulenta o expuso una frase inicial, la respuesta es diferente. La guía para denunciar estafas de criptomonedas explica la preservación de pruebas, la protección de cuentas y las rutas oficiales de denuncia.
9Cinco reacciones que pueden empeorar la situación
Guías relacionadas con ZC MINER
10Preguntas frecuentes sobre seguridad de billetera y custodia de Exchange
¿Binance confirmó el hack de octubre de 2026?
Sí. Binance ahora describe los fondos robados y estima un impacto de alrededor de $6.3 mil millones. Dice que absorberá el impacto financiero y ha comenzado a restaurar los retiros. La autopsia técnica detallada aún está pendiente.
¿Se perdieron los saldos de los usuarios?
Binance dice que los usuarios no soportarán el impacto financiero. Informó que los diez activos afectados más grandes estaban totalmente respaldados y dijo que aproximadamente el 95% del monto afectado había sido cubierto antes del 1 de noviembre. Los usuarios aún deben verificar la última prueba oficial de reservas y el estado de retiro.
¿Era EIP-7702 la vulnerabilidad?
Eso no se ha establecido. EIP-7702 permite una poderosa delegación de cuentas y requiere un manejo cuidadoso de la autorización, pero la explicación pública inicial de Binance se centró en una computadora portátil comprometida y el acceso al contenedor de servicios. Se requiere el informe técnico final antes de asignar una causa raíz.
¿Deberían eliminarse todas las criptomonedas de los intercambios?
No existe una asignación universal. Los fondos comerciales activos pueden necesitar custodia cambiaria, mientras que las reservas a largo plazo pueden beneficiarse de un sistema de autocustodia probado. La división correcta depende de las necesidades de liquidez y de la capacidad del usuario para proteger y recuperar claves.
¿Está una billetera de hardware completamente fuera de línea?
Las claves privadas están diseñadas para permanecer dentro del dispositivo, pero el dispositivo puede conectarse a un teléfono o computadora para recibir datos de transacciones. La seguridad depende de verificar la transacción en la pantalla confiable y proteger la copia de seguridad de recuperación.
¿Los pagos mineros deberían ir directamente a un intercambio?
Eso puede ser práctico cuando los ingresos se venden con frecuencia, pero crea dependencia de la plataforma. Las reservas mineras a largo plazo deben seguir una política de tesorería separada, y cada nueva dirección de pago debe probarse antes de un cambio en toda la flota.
11Referencias y actualizaciones oficiales
- Actualización del incidente de seguridad de Binance - 30 de octubre de 2026Impacto preliminar oficial, estimación de activos congelados, teoría de compromiso inicial, declaración de no filtración de clave privada y cobertura compromiso.
- Actualización de recuperación de Binance No. 3 - 31 de octubre de 2026Progreso de la cobertura oficial, instantánea de prueba de reservas, estado del respaldo y uso de SAFU, seguros y fondos corporativos.
- Actualización de recuperación de Binance No. 4 - 1 de noviembre de 2026Restauración oficial de retiros por fases, Declaración de cobertura del 95%, redes listadas e informe posterior al incidente pendiente.
- Ethereum EIP-7702: Código de configuración para EOAEspecificación principal para tuplas de autorización, comportamiento de delegación, responsabilidades de billetera y consideraciones de seguridad.
- Associated Press: Lo que se sabe sobre el hack de BinanceInformes independientes sobre el incidente escala, evaluaciones de atribución externa, contexto de billetera activa e investigación en curso.
Veredicto final
El incidente de Binance demuestra que un gran intercambio puede absorber una pérdida importante y aun así interrumpir el acceso mientras se revisan los controles, los activos y los sistemas de retiro. También demuestra que las congelaciones rápidas y las reservas corporativas pueden reducir el impacto en los usuarios. Ninguno de los resultados elimina el riesgo de contraparte.
La respuesta duradera es una política de custodia, no pánico: mantener los fondos negociados donde sean operativamente útiles, trasladar las reservas a largo plazo sólo a un sistema de autocustodia que haya sido probado y dar a los pagos mineros una ruta documentada desde el pool hasta las operaciones y la tesorería. El control de las claves es importante, pero también lo es la copia de seguridad, la verificación, la recuperación y la firma disciplinada.



Deja un comentario
Este sitio está protegido por hCaptcha y se aplican la Política de privacidad de hCaptcha y los Términos del servicio.