Binance セキュリティ インシデント: Exchange カストディ vs セルフ カストディ
確認された事実 · ホット ウォレットのリスク · ハードウェア ウォレットの制限 · より安全なマイニング ペイアウトstorage
このページ
1バイナンスインシデントとは何ですか仮想通貨保有者にとっては意味があるのでしょうか?
実際的な教訓は、すべての取引所残高を直ちに引き出す必要があるというわけではありませんし、自己保管が自動的に安全であるということではありません。それは、保管が資金の目的と一致する必要があるということです。 取引資金には流動性と取引所へのアクセスが必要です。長期の準備金には、プラットフォームの中断や取引相手の障害からの保護が必要です。運営上のマイニング収入には、1 つのウォレットですべてを行うのではなく、文書化された支払いと財務プロセスが必要です。
Binance は、2026 年 10 月のセキュリティ インシデントによる推定約 63 億ドルの影響を確認しました。同社は、影響を受けた資産のうち約30億ドルがオンチェーン上で凍結され、財務上の影響を吸収し、11月1日から出金サービスが段階的に再開され始めたと発表した。その更新までに、バイナンスは、影響を受けた金額の約95%がカバーされ、影響を受けた資産残高の上位10位が全額支援されたと発表した。
Binance は、約束された詳細な技術的な事後分析をまだ公開していません。インシデントの規模、回復措置、段階的な撤退の復旧は確認されていますが、最終的な根本原因分析と完全な制御障害は、2026 年 11 月 2 日の時点でまだ不完全なままです。不明
22026 年 11 月 2 日時点で確認されているものは何ですか?
| 項目 | 現在の確認位置 | まだ不明なこと |
|---|---|---|
| インシデントの影響 | バイナンスは、総影響額を約63億ドルと見積もっている。 | 凍結、回復、代替購入、および法的措置を経た最終的な調整後の損失。 |
| 凍結資産 | バイナンスは、パートナーとのオンチェーンで約30億ドルが凍結されたと報告した。 | 単に動かないままにするのではなく、最終的にバイナンスにいくら返されるのか。 |
| ユーザー残高 | バイナンスは損失を負担するとしている。影響を受けた最大の 10 の資産は完全に裏付けされていると報告されました。 | 最大の 10 資産以外の流動性の低い資産の補償が完了しました。 |
| 出金 | 第 1 段階の出金は 11 月 1 日に上場ネットワーク全体で再開され始めました。 | すべてのネットワークと資産がいつ通常のサービスに戻るか、また遅延は発生するかどうか残る。 |
| 最初の原因 | Binance は当初、DevOps エンジニアのラップトップとサービス コンテナへのアクセスを侵害していました。ウォレットの秘密鍵漏洩の証拠は報告されていません。 | 侵害の完全な連鎖、影響を受けるすべての制御、および最終的な技術的帰属。 |
これらの事実により、この記事は保管ガイドとして公開可能ですが、決定的な法医学レポートとしては公開できません。イベントを 1 つのキーの漏洩、1 つのプロトコルのバグ、または確認された攻撃者に還元する見出しは、バイナンスが公開した証拠を超えています。
3凍結、回復、交換、およびバックアップは異なります
セキュリティ アップデートでは、非常に異なる結果に対して似たような言葉が使用されることがよくあります。責任ある保管分析によりそれらを分離する必要があります:
この区別は、ヘッドライン損失から凍結資金を差し引いても信頼できる「実際の損失」が生成されない理由を説明します。凍結された資産は引き続き争われる可能性があるが、補充された資産は別の企業の貸借対照表から得られる可能性がある。準備金の証明は、ある時点での裏付けを検証するのに役立ちますが、すべての責任、管理、または将来の義務を完全に監査できるわけではありません。
4取引所保管と自己保管がさまざまな問題を解決します
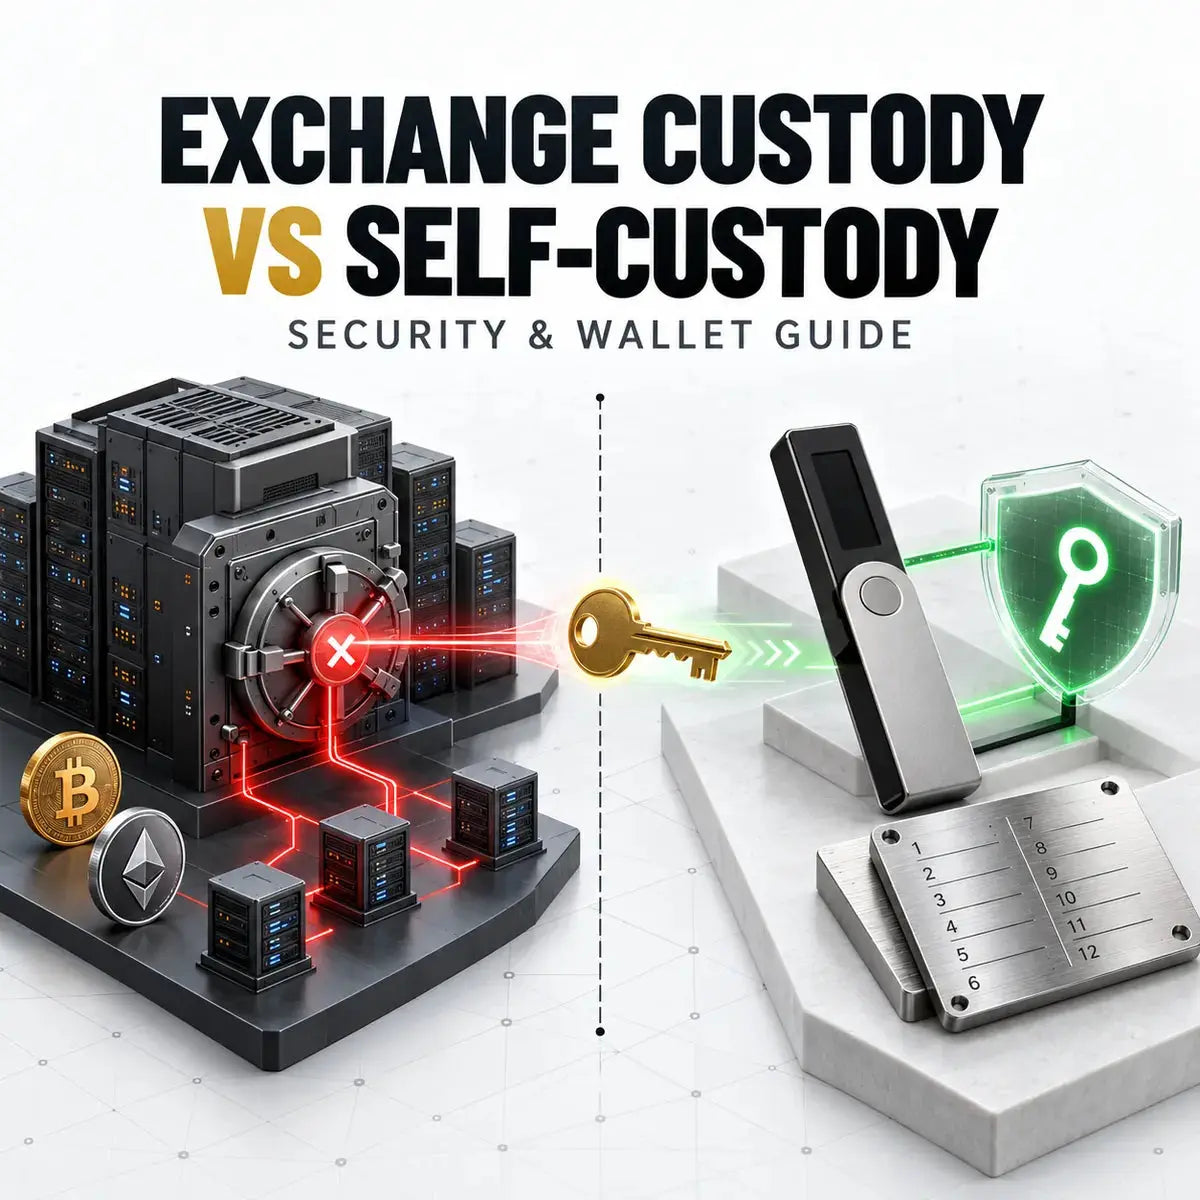
仮想通貨が取引所に保管されている場合、プラットフォームは鍵を管理し、アカウント残高をユーザーに付与します。このモデルは、取引、両替、法定通貨へのアクセス、および顧客サポートに便利です。また、カウンターパーティへの依存も生じます。セキュリティ インシデント、コンプライアンス レビュー、ネットワーク メンテナンス、破産、法的制限によってアクセスが一時停止される可能性があります。
自己保管では、所有者が署名キーを制御します。オンチェーントランザクションを承認する必要がある取引所はありません。その代償として、ユーザーはバックアップ、署名の決定、ウォレット ソフトウェア、デバイスの信頼性、継承計画、および回復に対して責任を負うことになります。シード フレーズの喪失は、交換の失敗と同じくらい最終的なものになる可能性があります。
| ユースケース | 取引所カストディ | 自己カストディ | 実用的な選択 |
|---|---|---|---|
| アクティブな取引 | 迅速な注文実行と変換 | 取引前にデポジットが必要 | 戦略と合理的な運用に必要な金額のみを保持 |
| 長期積立 | プラットフォームへのアクセスと取引相手のリスクにさらされる | 鍵管理と回復のリスクにさらされる | 所有者が確実に確保して回復できる場合は、テスト済みの自己保管プランを使用してください。 |
| マイニングプールの支払い | 即時売却が可能な場合に便利です必須 | 長期のマイニング収益を取引所アクセスから分離 | 利便性だけではなく、財務省のポリシーに従って支払い先を選択してください。 |
| 緊急流動性 | プラットフォームとネットワークが稼働している間のみ利用可能 | オンチェーンアクセスは残りますが、変換にはまだ必要な場合がありますExchange | 脆弱なアカウントに資金を分散させることなく、複数の検証済みルートを維持します。 |
秘密鍵、保管アカウント、ウォレット、および回復責任の基礎については、次を参照してください。 ビットコインとは何ですか? BTC の仕組み、マイニング、ウォレット、リスク.
5攻撃経路を単純化しすぎてはいけない理由
Binance の予備アップデートでは、侵害された DevOps エンジニアのラップトップにより、攻撃者がサービス コンテナにアクセスし、不正な出金トランザクションを送信できる可能性があると述べています。また、捜査当局はウォレットの秘密鍵漏洩の証拠を発見できなかったとも述べた。これは運用および認可制御の障害を示していますが、完全な経路を説明するには約束されたインシデント後のレポートが依然として必要です。
一部のオンチェーン分析では EIP-7702 委任について議論されています。 EIP-7702 により、外部所有の Ethereum アカウントは、アカウントのコンテキストで動作するコードを承認できます。公式仕様では、委任されたコードは広範な権限を持つ可能性があり、委任の変更はセキュリティ上重要であると警告しています。それ自体は、EIP-7702 に欠陥があること、またはそれがこのインシデントの根本原因であることを証明するものではありません。有効な認証、侵害されたワークフロー、悪意のあるコード、または弱い承認制御は、さまざまな障害モードです。
技術レポートが公開されるまでは、観察された認証の議論の一部としてのみ EIP-7702 を説明してください。このインシデントに「EIP-7702 脆弱性」というラベルを付けたり、秘密鍵の漏洩が確認されたと主張したりしないでください。
6ハードウェア ウォレットで保護できることと保護できないこと
ハードウェア ウォレットは専用デバイス内に秘密鍵を保管し、接続されたコンピューターにそれらの鍵をエクスポートせずにトランザクションに署名します。これにより、マルウェアやブラウザの侵害にさらされるリスクを軽減できます。すべてのトランザクションが安全になるわけではありません。
- 信頼できる販売元から購入し、デバイスの初期化プロセスを確認してください。
- デバイス上にシードを作成します。準備されたシード フレーズとともに到着したデバイスは決して受け入れないでください。
- リカバリ フレーズをオフラインでバックアップし、盗難、火災、水、誤った廃棄から保護してください。
- 署名する前に、宛先アドレス、ネットワーク、金額、および契約アクションを信頼できるディスプレイで確認してください。
- 説明のないメッセージ、無制限のトークン割り当て、または見慣れない委任を承認しないでください。リクエスト。
- セットアップに多額の残高を入れる前に、文書化された方法で回復をテストします。
- 所有者が不在になった場合に、信頼できる人が資産を回復する方法を計画します。
デバイスはキーを隔離します。所有者が悪意のあるリクエストに署名したり、間違ったネットワークに送信したりすることを阻止することはできません。これが、「鍵ではありません、コインではありません」が不完全なアドバイスである理由です。より良いルールは次のとおりです: バックアップ、検証、リカバリ、署名規律も制御できる場合にのみ鍵を制御してください。
7ビットコインマイナー向けのより安全な財務モデル
マイニングオペレーターには追加の保管パスがあります: ASICファームウェアとプールの設定により、ウォレットの決定が行われる前に新しく獲得した収益がどこに入金されるかが決まります。変更されたプール URL、ワーカー アカウント、支払いアドレス、または為替制限によって経済的結果がリダイレクトまたは遅延される場合でも、マイナーは通常どおり実行できます。
- 運営資金と予備資金を分離します。 電力、ホスティング、修理、短期的な売上を運用アカウントに保管します。長期準備金を別の財務ウォレットに移動します。
- 支払いルートを文書化します。 プール アカウント、従業員の形式、支払いアドレス、しきい値、スケジュール、ネットワーク、および承認された変更プロセスを記録します。
- 小規模な転送テストを使用します。 金額を増やしたり、フリート全体の支払い設定を変更する前に、新しいアドレスまたは交換ルートをテストします。
- 交換を確認します。 元の支払いルートが便利だったという理由だけで、何ヶ月ものマイニング収益がプラットフォームに蓄積しないようにします。
- マイニング層を保護します。 デフォルトの認証情報を変更し、マイナー管理ネットワークを隔離し、ファームウェアを検証し、予期しないプール設定の変更について警告します。
- 回復記録を維持します。 ウォレットの回復手順、デバイスのインベントリ、承認された連絡先、および故障した署名ハードウェアを交換するプロセスを保存します。
プールのリダイレクト、管理ネットワーク、およびファームウェアの変更に関する制御については、 マイナー向けの ASIC ファームウェア セキュリティ チェックリストを使用してください.
8取引所が出金を一時停止したときに行うべきこと
出金の一時停止は、事実を確認し、二次的なリスクを軽減するための理由であり、見知らぬ人や、レバレッジに突入することもあります。このシーケンスを使用します。
- 取引所の公式ステータス ページとサポートの発表を直接読んでください。
- 入金、出金、取引、および特定のネットワークが個別に影響を受けるかどうかを確認してください。
- 口座明細書、入金記録、出金アドレス、トランザクション ID、およびサポート ケース番号を保存してください。
- 資格情報の変更は、公式サイトまたはアプリを通じてのみ行ってください。デバイス、API キー、パスキー、引き出しのホワイトリストを確認してください。
- 優先的な引き出し、ウォレットの移行、補償、または資産の回復を提案するダイレクト メッセージは無視してください。
- アカウントの「ロック解除」や所有権の確認のために追加の資金を送金しないでください。
- サービスが再開したら、より大きな残高を移動する前に少額の出金をテストしてください。
- アクセスが回復したら、現在のインシデントだけに対応するのではなく、保管場所の割り当てを見直してください。
ユーザーが詐欺アドレスに資金を送金したり、シード フレーズを公開したりした場合、対応は異なります。 暗号通貨詐欺報告ガイド では、証拠保全、アカウント保護、公式報告ルートについて説明しています。
9状況を悪化させる5つの対応
関連する ZC MINER ガイド
10Exchangeカストディとウォレットのセキュリティに関するよくある質問
バイナンスは2026年10月を確認しましたかハック?
はい。バイナンスは現在、盗まれた資金について説明し、その影響は約63億ドルと推定している。財務への影響を吸収し、引き出しの回復に着手したとしている。詳細な技術的な事後分析はまだ保留中です。
ユーザーの残高は失われましたか?
バイナンスは、ユーザーは経済的影響を負わないと述べています。影響を受けた最大の 10 資産が完全に裏付けられていると報告し、影響を受けた金額の約 95% が 11 月 1 日までにカバーされたと報告しました。ユーザーは引き続き、最新の公式の準備金証明と引き出しステータスを確認する必要があります。
EIP-7702 が脆弱性でしたか?
それは確立されていません。 EIP-7702 は強力なアカウント委任を可能にし、慎重な認証処理を必要としますが、Binance の最初の公開説明では、侵害されたラップトップとサービス コンテナへのアクセスに焦点が当てられていました。根本原因を割り当てる前に、最終的な技術レポートが必要です。
すべての暗号通貨を取引所から削除する必要がありますか?
普遍的な割り当てはありません。アクティブなトレーディングファンドには為替保管が必要な場合がありますが、長期の準備金にはテスト済みの自己保管システムの恩恵を受ける可能性があります。適切な分割は、流動性のニーズと、キーを保護および回復するユーザーの能力によって異なります。
ハードウェア ウォレットは完全にオフラインですか?
秘密キーはデバイス内に残るように設計されていますが、デバイスはトランザクション データを受信するために電話またはコンピュータに接続する場合があります。セキュリティは、信頼できるディスプレイでのトランザクションの検証とリカバリ バックアップの保護に依存します。
マイニングの支払いは取引所に直接送られるべきですか?
収益が頻繁に売却される場合にはそれが現実的ですが、プラットフォームへの依存が生じます。長期の採掘準備金は別の財務ポリシーに従う必要があり、すべての新しい支払いアドレスはフリート全体の変更の前にテストする必要があります。
11参考資料と公式アップデート
- Binance セキュリティ インシデントのアップデート - 2026 年 10 月 30 日公式の予備的影響、凍結資産の推定、初期侵害理論、秘密キー漏洩のない声明、および適用範囲
- Binance Recovery Update No. 3 - 2026 年 10 月 31 日公式カバレッジの進捗状況、プルーフ・オブ・リザーブのスナップショット、裏付けステータス、SAFU、保険、および企業資金の使用。
- Binance Recovery Update No. 4 - 2026 年 11 月 1 日公式の段階的撤退の回復、95% の対象範囲に関する声明、リストされたネットワーク、および保留中の事件後の報告書。
- イーサリアム EIP-7702: EOA のコードを設定認可タプル、委任動作、ウォレットの責任、およびセキュリティに関する考慮事項の主要な仕様。
- Associated Press: What Is Know About the Binance Hackインシデントの規模、外部帰属の評価、ホットウォレットの状況、進行中の調査に関する独立したレポート。
最終評決
Binance の事件は、大規模な取引所が大きな損失を吸収しながらも、管理、資産、出金システムが見直されている間にアクセスを中断できることを示しています。また、急速凍結と企業の準備金がユーザーへの影響を軽減できることも示しています。どちらの結果もカウンターパーティのリスクを取り除くものではありません。
耐久性のある対応はパニックではなく保管方針です。 トレーディング資金を運用上有用な場所に保管し、長期準備金はテスト済みの自己保管システムにのみ移動し、マイニングの支払いにはプールから運用および財務までの文書化されたルートを与えます。キーの管理は重要ですが、バックアップ、検証、回復、規律ある署名も重要です。



コメントを残す
このサイトはhCaptchaによって保護されており、hCaptchaプライバシーポリシーおよび利用規約が適用されます。